考核
平时:10%实验+30%作业+期末:60%
知识点
第二章、古典密码技术
2.1 替代密码
2.1.2 多表替代密码
维吉尼亚密码,实质上是多表加法密码技术,使用一个词组作为密钥,词组中每一个字母都作为移位替换的密码的密钥并确定一个替换表

例题

希尔(Hill)密码技术,利用了线性变换,是仿射密码的特例,密钥是可变矩阵。


例题

第三章、分组密码体制
3.4 数据加密标准DES
DES:属于对称密码算法中的分组加密
3.4.1 算法描述
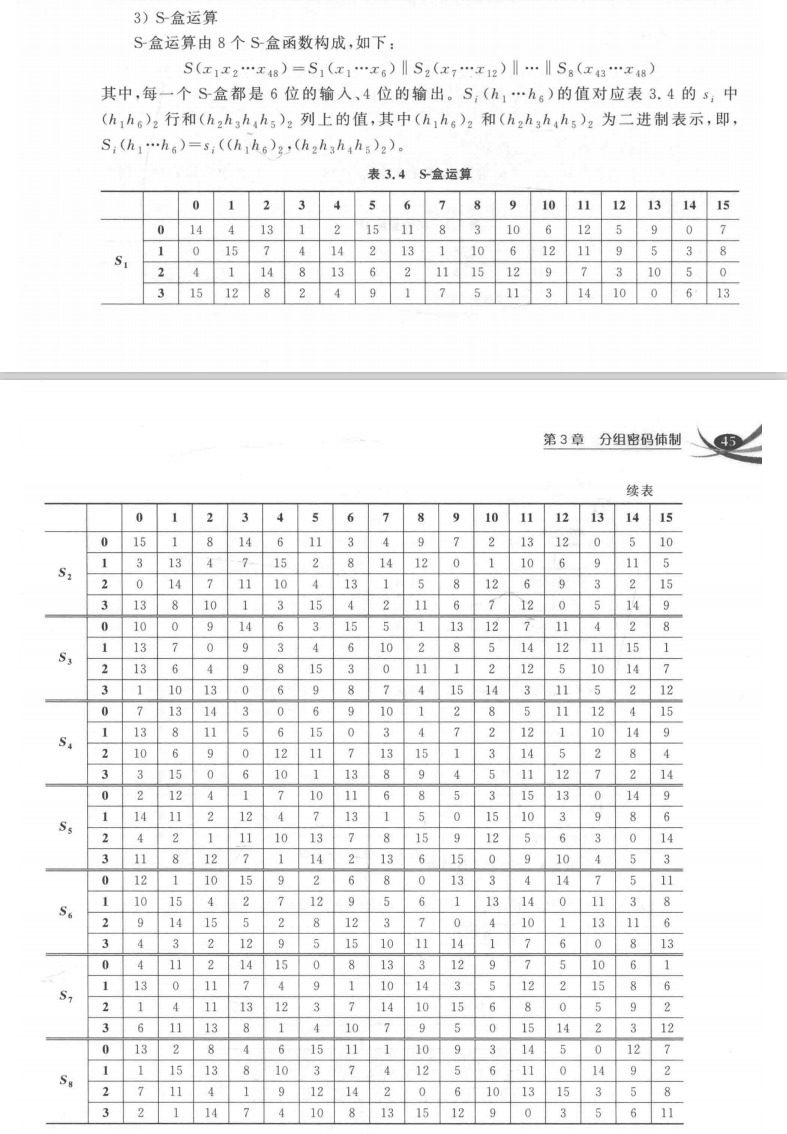
1、DES的基本运算
3.5 高级加密标准AES
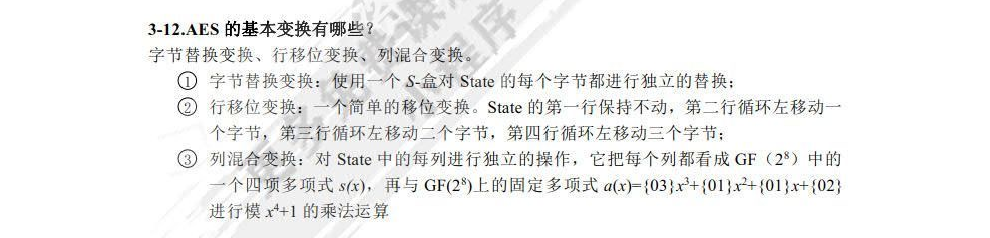
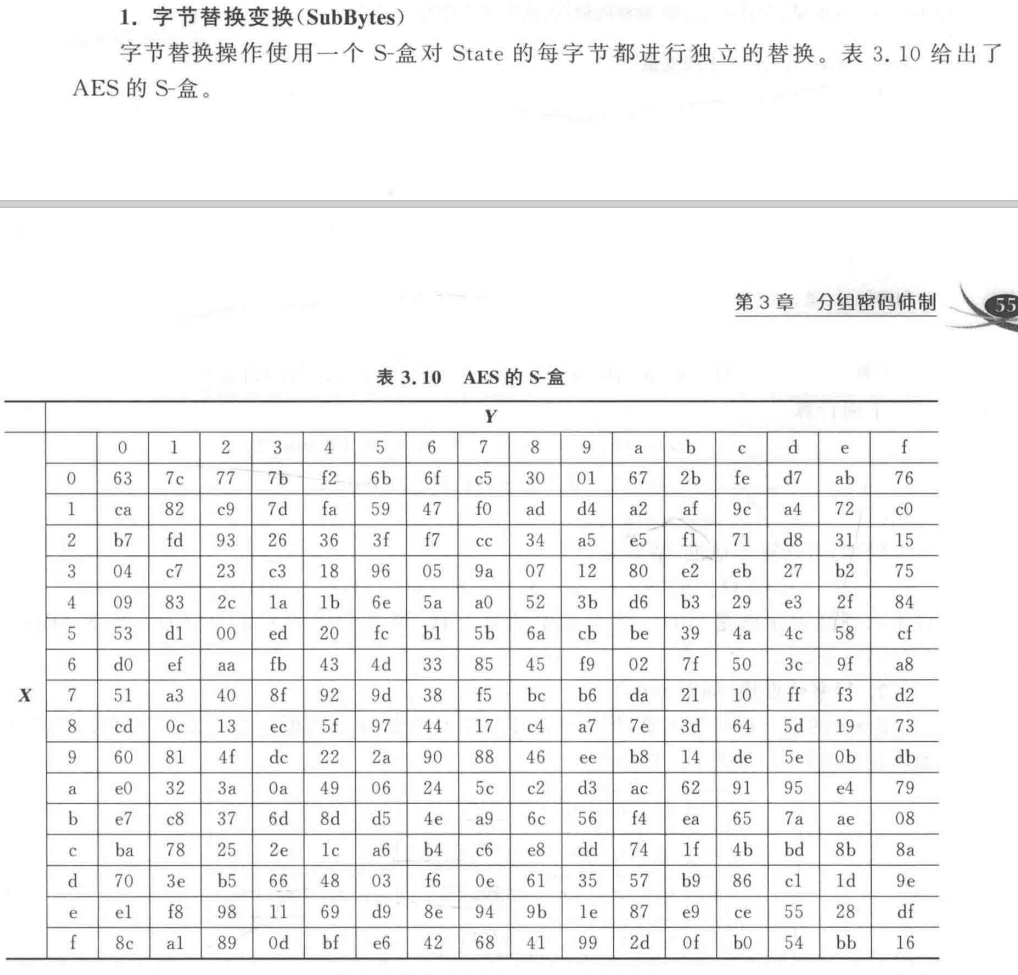
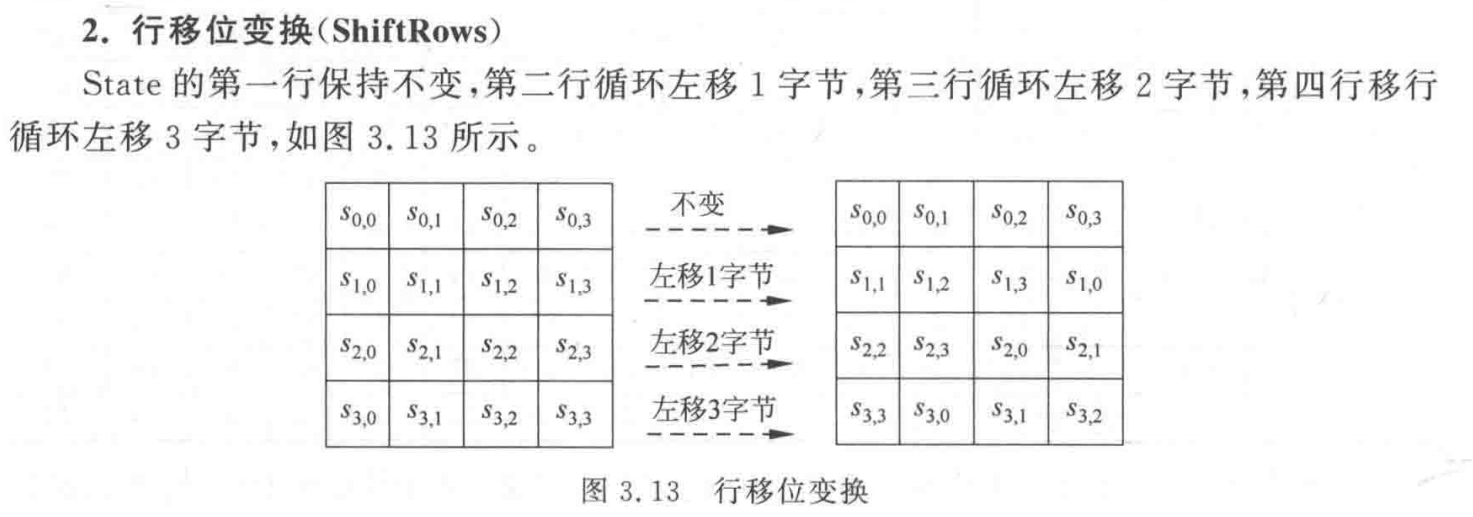
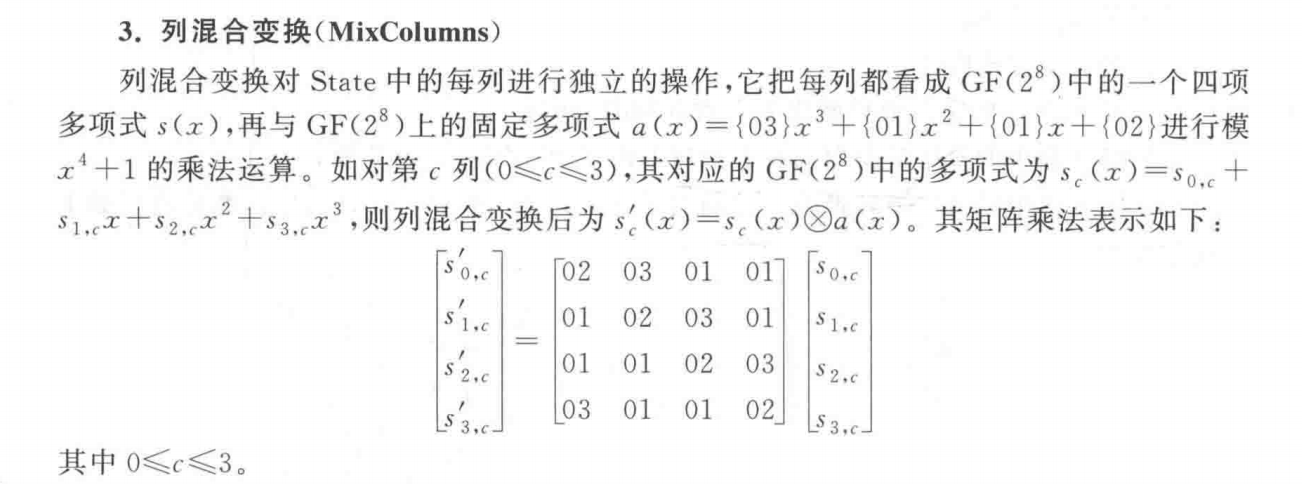
3.5.3 算法的基本变换
| 比较项 | DES | AES |
|---|---|---|
| 结构 | Feistel 结构 | SPN 结构 |
| 分组长度 | 64 bit | 128 bit |
| 密钥长度 | 64 bit(有效 56 bit) | 128 / 192 / 256 bit |
| 轮数 | 16 轮 | 10 / 12 / 14 轮 |
| 加解密 | 同构,仅子密钥逆序 | 解密为加密的逆过程 |
| 安全性 | 密钥短,可被穷举攻破 | 密钥长,目前安全 |
| 实现 | 硬件快,软件慢 | 软件实现快 |
作业
第二章、古典密码技术


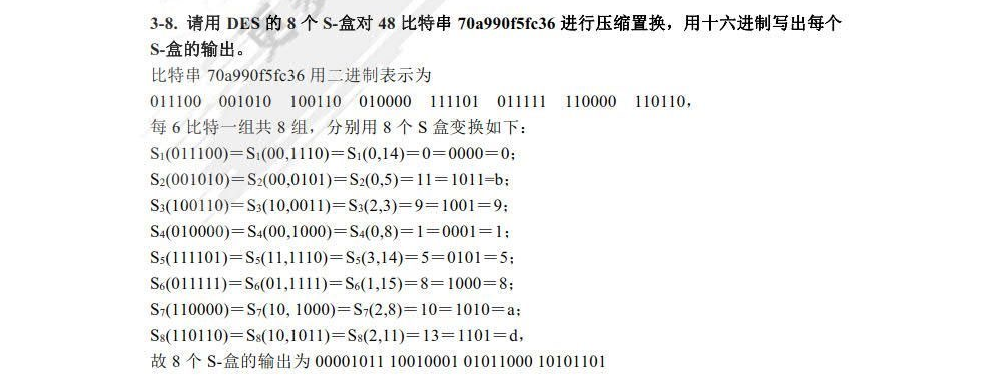
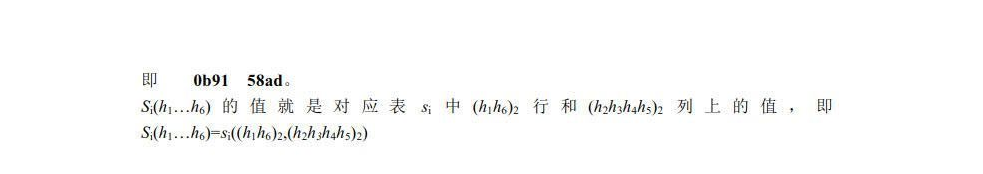
第三章、分组密码体制


| 比较项 | DES | AES |
|---|---|---|
| 结构 | Feistel 结构 | SPN 结构 |
| 分组长度 | 64 bit | 128 bit |
| 密钥长度 | 64 bit(有效 56 bit) | 128 / 192 / 256 bit |
| 轮数 | 16 轮 | 10 / 12 / 14 轮 |
| 加解密 | 同构,仅子密钥逆序 | 解密为加密的逆过程 |
| 安全性 | 密钥短,可被穷举攻破 | 密钥长,目前安全 |
| 实现 | 硬件快,软件慢 | 软件实现快 |
DES:加解密同构、硬件实现快;但密钥短、分组小,已不安全。
AES:密钥灵活、分组大、软硬件效率高、设计公开;但结构复杂,加解密不对称。